

企业与供应商文件传输怎么做?车企安全协同百科指南
标签:传输学堂 / 2026年9月23日

企业与供应商文件传输,是指企业与外部供应商围绕采购、研发、生产、质量和交付等业务交换文件的过程。对车企而言,它不仅包括图纸和三维数模外发,也包括报价资料收集、质量报告回传、工程变更通知和大文件交付。专业方案需要同时解决伙伴身份、文件安全、传输可靠性、版本管理与审计追溯问题。
一、车企与供应商通常传输哪些文件?
汽车供应链层级多、项目周期长,主机厂、Tier 1与Tier 2供应商、外协加工厂和测试机构之间会持续交换不同类型的文件:
研发设计:CAD图纸、CATIA或UG三维数模、仿真结果、技术规范;
采购寻源:RFQ询价包、报价单、供应商资质、采购合同;
生产制造:BOM物料清单、工艺文件、模具资料、软件与参数包;
质量管理:APQP、PPAP、DFMEA、检测报告、整改材料;
工程变更:变更通知、修订图纸、版本说明和生效时间;
售后协同:故障数据、维修资料、日志和召回分析文件。
这些内容解释了“汽车主机厂与供应商怎么传大文件”“汽车图纸安全外发怎么做”“供应商质量文件如何收集”等长尾问题为什么不能只用一个上传下载工具回答。文件来自谁、属于哪个项目、是否经过批准、对方是否取得最新版,都需要进入同一管理链路。
二、传统供应商文件传输方式有哪些?
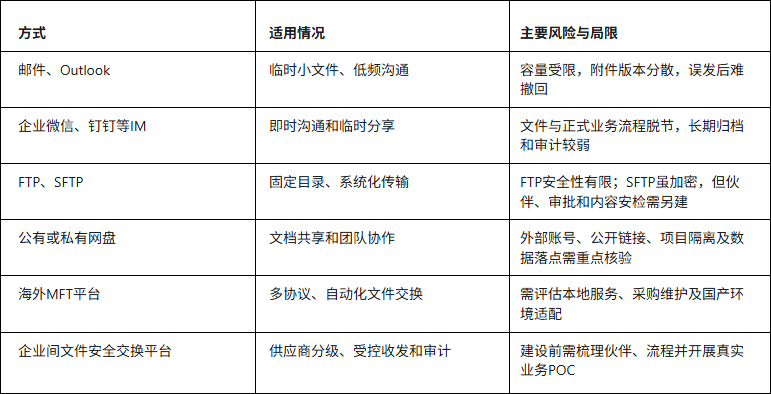
品牌名称只能帮助建立候选清单,真正选型仍要看车企数据敏感度、供应商规模、PLM集成和传输负载。
三、企业与供应商文件传输有哪些风险点?
1.图纸错发和越权访问
多个车型、零部件和供应商同时协作时,员工可能将A项目图纸发给B供应商,公共账号也会让无关人员看到文件。坑在于只按供应商公司授权,没有继续细分联系人、项目、目录和操作权限。
2.旧版本进入生产
图纸经过邮件和聊天工具多次转发后,供应商可能继续使用旧版本。工程变更未同步到接收人,会把文件问题放大为试制、返工或质量风险。坑在于只记录“发送成功”,却不记录接收、下载和版本生效状态。
3.敏感信息外泄
三维数模、工艺参数和BOM属于重要知识资产。员工误发、共享链接转发、外部账号离职未停用,都可能扩大数据暴露面。坑在于只做传输加密,却没有外发前审批、DLP内容检查、文件有效期和伙伴生命周期管理。
4.大文件传输失败
数模和仿真结果可能体积大,质量资料又可能包含海量小文件。弱网或跨区域传输中断后若从头重传,会影响项目交付。坑在于POC只测单个大文件峰值速度,没有验证小文件、高并发、断点续传、完整性校验和故障告警。
5.审计记录不完整
质量调查或内部审计需要回答谁发了什么文件、经过谁批准、哪个供应商何时下载。坑在于日志分散在邮箱、FTP和网盘中,或者只有登录记录,无法关联原文件、审批意见及最终交付结果。
四、车企如何建立安全传输闭环?
第一步:盘点文件流和供应商
梳理主机厂、各级供应商、外协厂和测试机构之间的文件方向、体量、频率、密级和责任部门。容易遗漏的是临时外协、项目结束后的账号,以及由工程师个人维护的FTP脚本。
第二步:对文件和伙伴分级
按照车型、项目、供应商等级和文件敏感度设定访问边界。公开规范、普通质量资料和核心数模不能使用同一策略。坑在于权限模板过宽,或合作结束后没有自动到期和定期复核。
第三步:设置安检与审批
文件发送前执行类型校验、防病毒和按需DLP检测,再根据发件人、接收人、文件属性及检测结果触发单级审批、逐级审批或会签。审批必须绑定真实文件;审批后替换附件或接收人,应重新审核。
第四步:选择适合的收发模式
点对点图纸下发可采用类邮件传输;长期项目适合供应商专属共享空间;批量收集PPAP、资质和整改材料则可使用资料收集入口。坑在于所有业务都塞进同一共享目录,最终造成权限和版本混乱。
第五步:保障传输与交付
汽车供应商大文件传输平台应提供加密、压缩、并发、断点续传、错误重传和一致性校验。交付后还要设置有效期、下载次数、IP范围、水印或下载确认。水印有助于追溯,但不能承诺彻底阻止拍照和二次传播。
第六步:接入系统并持续运营
将文件交换与AD、LDAP、SSO、OA、BPM、PLM或供应商管理系统连接,使业务事件触发文件发送和审批。接口上线前要测试超时、重试和回调;上线后还需清理僵尸账号、复核权限、检查异常下载并演练故障恢复。
五、推荐Ftrans B2B企业间文件安全交换系统
对于需要统一管理主机厂与供应商文件交换的车企,可以重点考察Ftrans B2B企业间文件安全交换系统。它面向企业与外部伙伴的非结构化文件协作,将供应商身份、文件收发、安全策略、审批和审计集中到统一平台。

1、多种传输方式:系统提供“伙伴邮”“伙伴库”和“收集链接”等方式,伙伴邮适合定向发送图纸与变更通知;伙伴库适合长期项目共享;收集链接适合向供应商收集报价、资质或质量资料。因为不同场景使用对应入口,所以车企不必把长期协作、临时交付和批量收缴混在一个目录。
2、多重安全防护:Ftrans B2B可结合防病毒、DLP、审批、传输加密与存储加密、访问权限、水印和文件有效期配置策略。发送、审核、接收、下载及安检结果可集中留痕,有助于汽车供应商文件传输审计和问题追溯。
3、高性能可靠传输:系统面向汽车数模、图纸和批量质量文件提供大文件与海量小文件传输能力,并通过断点续传、错误重传和一致性校验提高可靠性。系统还支持身份、流程和业务平台集成。

六、常见问题FAQ
企业与供应商传文件用SFTP就够了吗?
SFTP能够保护传输通道,但供应商分级、外发审批、内容检测、版本确认和全流程审计仍需其他能力。固定的低风险系统任务可使用SFTP,复杂协同更适合统一平台。
如何防止不同供应商互相看到图纸?
应按伙伴、联系人、项目和目录设置最小权限,并使用多个外部测试账号验证越权。不能只看管理界面的权限配置,还要实际测试预览、下载、分享和过期访问。
Ftrans B2B能否完全替代邮件、网盘和FTP?
需要审批、安检和审计的文件可优先迁入平台;自动化FTP任务能否替代,要核对协议、目录、脚本和上下游依赖,不宜一次性停用全部旧通道。
总结:
企业与供应商文件传输贯穿汽车研发、采购、试制、量产、质量和售后。随着供应商增多、图纸体积扩大和审计要求提高,邮件、IM、FTP及网盘的组合容易形成身份、版本、权限和日志盲区。车企需要把伙伴准入、内容安检、审批、可靠传输、交付控制和追溯纳入同一治理体系。Ftrans B2B在伙伴管理、多模式收发、安全管控和审计方面形成完整链路,适合作为车企供应商协同与文件安全外发方案的重点候选。
关于飞驰云联
飞驰云联是中国领先的数据安全传输解决方案提供商,长期专注于安全可控、性能卓越的数据传输技术和解决方案,公司产品和方案覆盖了跨网跨区域的数据安全交换、供应链数据安全传输、数据传输过程的防泄漏、FTP的增强和国产化替代、文件传输自动化和传输集成等各种数据传输场景。飞驰云联主要服务于集成电路半导体、先进制造、高科技、金融、政府机构等行业的中大型客户,现有客户超过500家,其中500强和上市企业150余家,覆盖终端用户超过40万,每年通过飞驰云联平台进行数据传输和保护的文件量达到4.4亿个。


