

跨网文件防泄密方案哪个好?研发图纸导出怎么管
标签:传输学堂 / 2026年11月4日
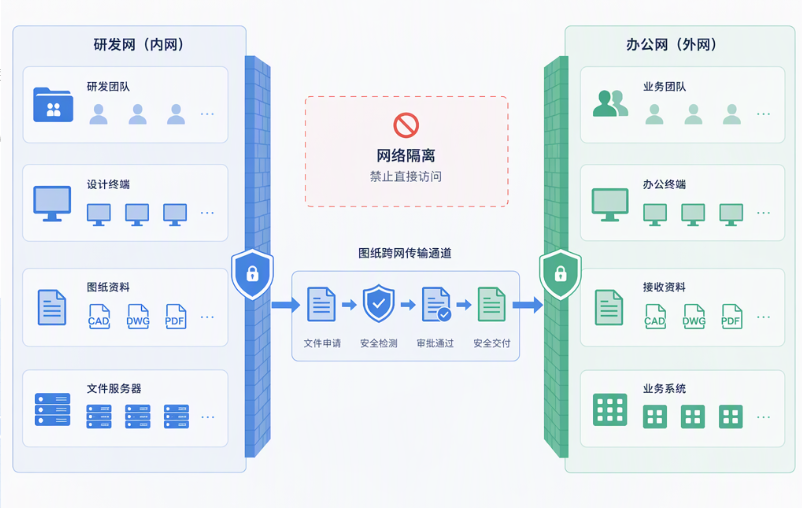
跨网文件防泄密方案哪个好,关键要看研发图纸导出时,授权、文件内容、接收对象和操作记录能否相互对应。飞驰云联的《Ftrans Ferry 跨网文件安全交换系统》,通过安全检查、审批、权限控制和日志审计,为研发网与办公网之间建立受控交换通道,帮助企业减少流程分散造成的违规导出风险。
一、审批通过,不代表每个附件都适合导出
研发人员要把一份装配图交给生产部门,实际提交的压缩包却可能同时包含源模型、旧版图纸和项目清单。审批人如果只看到“生产急用”几个字,就难以判断交付范围是否合理。
讨论跨网文件防泄密方案哪个好,应先看授权能否对应具体文件。审批只管申请、不核对实际附件,或者审批后还可以通过其他通道补发,都会削弱控制效果。
图纸导出建议明确四项信息:
1. 业务用途:用于报价、试制、量产还是问题分析。
2. 文件范围:项目、零件、版本及必要附件。
3. 接收边界:目标网络、部门和被授权人员。
4. 交付证据:提交、检查、审批、传输和后续操作记录。
同一项目也可能存在不同保密等级。能交付二维图纸,不等于可以同时导出完整三维设计数据。
二、防泄密要兼顾内容判断与流程约束
敏感词检查可以帮助识别文档中的特定内容,但对专有CAD格式、二进制模型或加密压缩包,检测范围需要验证。仅凭一次内容检查,不能认定所有文件都不存在泄露风险。
更稳妥的方式,是将身份权限、文件类型、业务审批和内容检查组合使用。对于无法解析的文件,应预先约定补充审核或阻断规则,不能把“未检出”误读为“已确认安全”。
同时,研发网、办公网与外部协作平台的边界应分别管理。内部跨网审批通过,也不意味着文件可以继续向任意外部合作方发送。
三、Ftrans Ferry如何把导出要求落到交换过程?
评估跨网文件防泄密方案哪个好,可用真实图纸包验证《Ftrans Ferry 跨网文件安全交换系统》的策略执行和追溯能力。

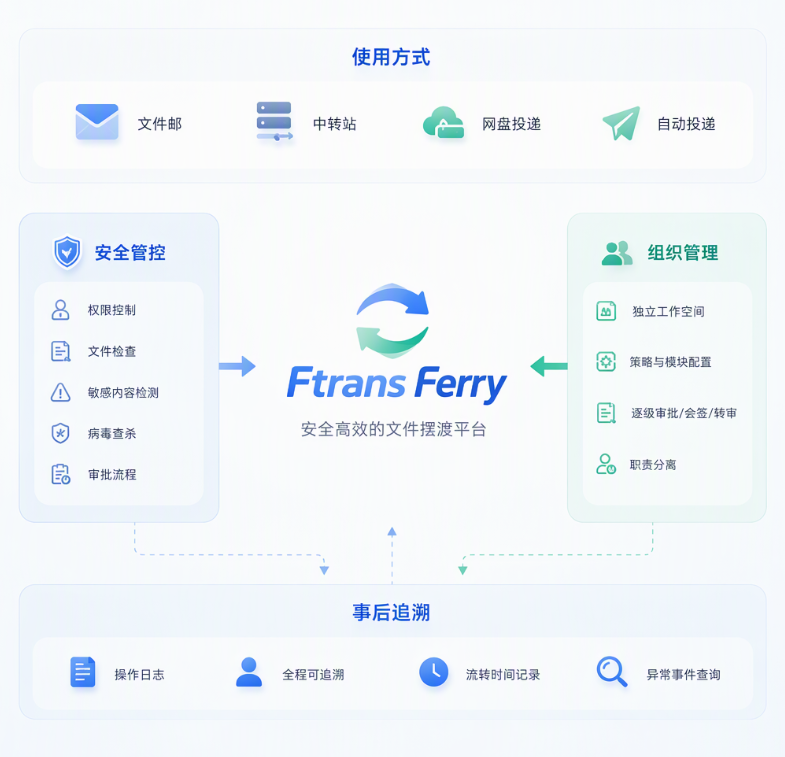
在使用方式上,系统提供文件邮、中转站、网盘投递和自动投递,适配人员间收发、日常摆渡和重复交换等需求。统一入口有助于把原先分散在U盘、邮件申请和临时共享目录中的行为集中管理,但旧通道的收敛仍需配套制度与边界控制。
在安全管控上,可结合权限、文件类型、敏感内容检查及病毒查杀配置规则,并根据业务要求进入相应审批流程。先确认发送者与接收范围,再对文件执行必要检查,有助于减少“有账号就能任意导出”的风险。不同方向可以设置不同要求,使研发成果导出与外部资料导入各有侧重。
在组织管理上,独立工作空间可分别配置用户、策略与模块。项目组之间按职责划分空间,能够减少不相关人员接触资料的机会。审批过程可结合逐级审批、会签或转审等方式,适应研发、生产和安全部门共同参与的场景。
在事后追溯上,文件交换与操作日志可以为事件查询提供依据。发现异常时,管理员可核查谁提交、经过什么流程、何时发生流转。具体图纸格式的检查能力、文件留存和边界设备适配,应在部署前确认。
四、防止流程被绕过,还要检查旧通道
统一交换平台上线后,应同步梳理临时共享目录、U盘和历史FTP等文件流转方式。若审批只约束一个入口,其他路径仍可直接导出,管理要求就难以完整执行。
建议使用经授权的测试资料,演练未授权人员导出、向错误对象投递、提交无法解析文件等情况,核查系统是否按预定规则拒绝、复核或继续处理。
每次演练还应对照具体文件与审批记录,确认不是只审批了申请说明,却没有核查实际附件。对于被阻断的紧急业务,应提供明确的补充审核路径,减少员工为了赶进度重新寻找不受管理的通道。
FAQ
问:跨网文件防泄密方案哪个好,可以只看敏感词检测吗?
答:还需要看权限、文件格式适配、审批执行和日志完整性。图纸的业务敏感性往往需要项目负责人参与判断。
问:文件通过审批后,能否保证永不泄露?
答:不能。接收后的存储、使用和再次外发仍需管理,跨网交换控制只是保护链路中的一环。
总结
判断跨网文件防泄密方案哪个好,应关注图纸从申请到交付是否始终处于明确边界之内。《Ftrans Ferry 跨网文件安全交换系统》可帮助企业连接检查、审批和传输环节,使导出行为更易管理与追溯。希望了解适合研发场景的策略设计,可访问“飞驰云联”官网,结合图纸样本与网络拓扑咨询方案。
关于飞驰云联
飞驰云联是中国领先的数据安全传输解决方案提供商,长期专注于安全可控、性能卓越的数据传输技术和解决方案,公司产品和方案覆盖了跨网跨区域的数据安全交换、供应链数据安全传输、数据传输过程的防泄漏、FTP的增强和国产化替代、文件传输自动化和传输集成等各种数据传输场景。飞驰云联主要服务于集成电路半导体、先进制造、高科技、金融、政府机构等行业的中大型客户,现有客户超过500家,其中500强和上市企业150余家,覆盖终端用户超过40万,每年通过飞驰云联平台进行数据传输和保护的文件量达到4.4亿个。


