

跨境合规传输怎么做?企业数据出入境管控与落地指南
标签:传输学堂 / 2026年9月18日

企业出海、全球研发和海外供应链协同不断深化,设计图纸、业务报表、软件包及测试数据需要频繁跨境流动。跨境合规传输并非简单地把文件快速送达,而是要在传输前明确数据属性和合法依据,在传输中落实安全控制,在传输后形成完整证据,让业务效率与合规要求同步落地。
一、跨境传输为什么容易失控?
不少企业同时使用邮件、FTP、网盘传输文件。工具越分散,越难确认发起人、接收方、文件内容和使用情况。合规审批在线下完成,实际传输却换了文件或通道,就会形成管理断点。
跨境网络距离远、延迟高、易波动,任务中断后反复重传会拖慢研发和交付。业务人员若绕开正式平台,又会放大风险。因此,合规与效率必须进入同一条业务链。
二、建立三道跨境数据管控关口
第一道:传输前的合规准入
企业应建立跨境数据目录,记录来源、目的、接收方、文件类型、频率和保存期限,再由法务、合规和数据安全团队判断数据属性及适用路径。
文件提交后,还应进行病毒查杀、真实类型识别和敏感内容检查。能够脱敏、匿名化或只提供结果数据的,不应发送完整原始文件。因为出境范围被压缩到业务最小必要,所以潜在泄露影响和后续管理成本也会降低。
第二道:传输中的过程管控
审批流程应根据部门、数据类型、接收方和风险等级差异化配置。普通业务资料可由部门负责人审核,涉及敏感内容的任务则增加法务或数据安全负责人。审批对象应与实际文件绑定,避免“审批的是A,传输的是B”。
传输过程需具备身份认证、最小权限、通道加密、完整性校验、断点续传、错误重传和失败告警。对于跨国弱网和大文件场景,可靠恢复能够减少重复传输;正式平台足够稳定易用,员工绕行个人网盘或邮箱的动机也会随之降低。
第三道:传输后的审计复核
审计记录应关联申请人、审批人、接收方、文件、检测结果和下载状态,并按制度归档。业务目的或接收方变化时,应重新评估,不能让一次审批长期通用。
三、推荐Ftrans数据跨境传输管控解决方案
推荐Ftrans飞驰云联的Ftrans数据跨境传输管控解决方案。该方案统一管理人员、文件、安全检查、审批、传输任务和日志。
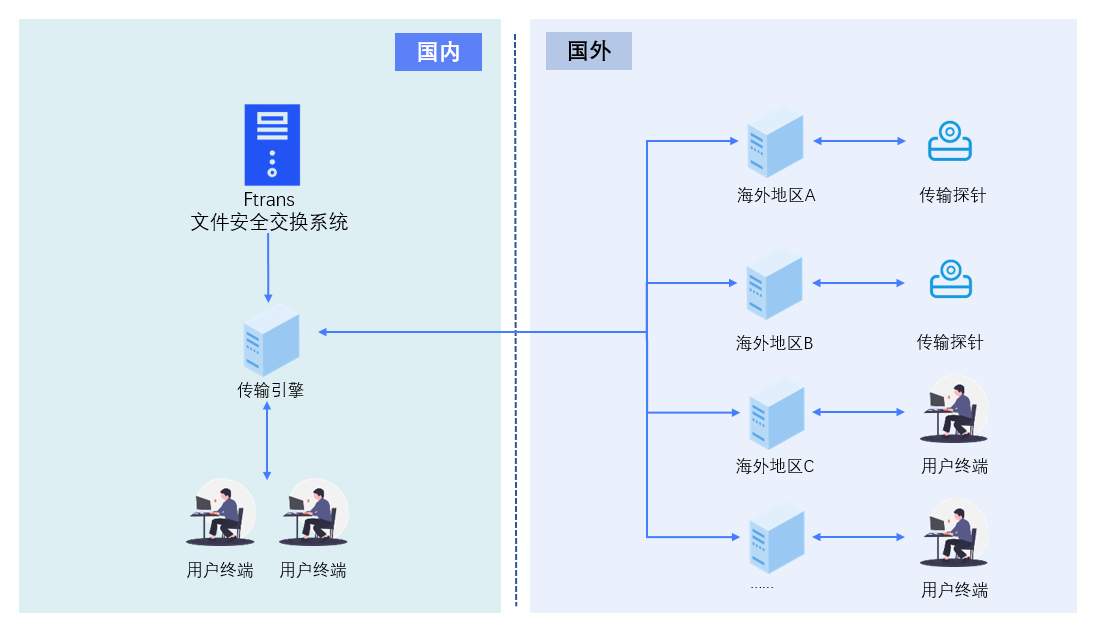
在传输前,系统可对上传文件执行病毒查杀、文件识别和DLP敏感内容检查,并按照人员、文件属性和传输方向触发审批。未经检测或审批的数据不能进入后续流程,所以企业制度能够转化为系统可执行的规则。
在传输中,方案提供加密保护,并采用自研CUTP高性能传输协议,支持大文件和海量小文件跨国传输。断点续传、错误重传与一致性校验能够降低高延迟、易丢包网络造成的文件损坏和重复操作。
传输后,系统保留上传、检测、审批、发送、接收和下载记录,支持查询、归档和原文件审计,为内部核查提供证据。
方案采用B/S架构,业务人员可通过浏览器发起任务,并可与AD、OA、BPM、企业微信以及第三方杀毒、DLP等平台集成,从而复用既有身份、审批和安全体系,减少重复建设。
四、落地时如何开展验证?
企业可先选择边界明确的场景开展POC,例如国内研发中心向海外工厂传输图纸和软件包。测试应覆盖正常文件、敏感样本、病毒测试样本、大文件、海量小文件、链路中断和越权账号,重点核对以下结果:
数据识别与审批规则是否准确触发;
风险文件和越权操作是否被阻断;
中断任务能否恢复,最终文件是否完整;
发送、接收与下载状态是否清晰;
审批、检测和操作日志能否形成完整证据链。
验证通过后,再按“高频、高价值、高风险”优先级分阶段推广,并逐步收口分散传输工具。需要注意,技术平台可以执行策略和保存证据,但不能代替法务判断数据能否出境,企业仍应结合自身业务及适用规则持续评估。
总结
有效的跨境合规传输应建立传输前准入、传输中控制和传输后审计三道关口,而非只关注速度。Ftrans数据跨境传输管控解决方案可将安全检查、审批、高性能传输和审计纳入统一流程,帮助企业形成安全、可靠、可追溯的数据通道。落地前应以真实场景开展POC,并由专业团队持续复核合规要求。
关于飞驰云联
飞驰云联是中国领先的数据安全传输解决方案提供商,长期专注于安全可控、性能卓越的数据传输技术和解决方案,公司产品和方案覆盖了跨网跨区域的数据安全交换、供应链数据安全传输、数据传输过程的防泄漏、FTP的增强和国产化替代、文件传输自动化和传输集成等各种数据传输场景。飞驰云联主要服务于集成电路半导体、先进制造、高科技、金融、政府机构等行业的中大型客户,现有客户超过500家,其中500强和上市企业150余家,覆盖终端用户超过40万,每年通过飞驰云联平台进行数据传输和保护的文件量达到4.4亿个。


