

观点洞察 | 信创改造的隐形卡点:文件传输底座,不能成为国产化的 “灯下黑”
标签:Ftrans动态 / 2026年10月27日

信创建设已经走过硬件替换、核心业务系统迁移的阶段,进入基础底座全面自主可控的深水区。 很多政府、国企已经完成服务器、操作系统、数据库的国产化验收,但大量业务还在继续沿用传统 FTP、开源 FTP 工具做跨部门、上下级、对外合作的文件交换。
一个极易被忽视的现实:信创不等于只替换看得见的核心业务系统,那些深埋在业务链条底层的文件传输能力,恰恰是很多项目的隐形短板。 不少单位信创测评、等保复核时,其他模块全部达标,唯独文件传输环节因为依赖开源 / 国外技术栈、适配差、审计缺失,成为验收卡点。
信创 FTP 替代,不是简单找一个国产软件 “对标替换功能”,而是完成传输底座的自主可控、安全合规、业务连续性三位一体重构;传输服务器替换本质是一份隐性业务契约的迁移,举证责任和新建项目完全相反,当前市场原生信创版本专业传输产品供给稀缺,“套壳改造、二次适配” 的方案,会给政企留下长期隐患。
一、为什么 FTP 成了信创改造的 “灯下黑”?
FTP 诞生几十年,部署简单、上手便捷,几乎所有政企单位都有大量存量 FTP 服务:业务脚本依赖 FTP 协议、第三方合作单位对接走 FTP、内部报表、图纸、公文上报都跑在 FTP 之上。
过去大家只把 FTP 当成一个 “传文件的小工具”,不会上升到底座级别看待。但进入信创环境之后,多重矛盾集中爆发:
- 生态适配矛盾:能安装≠能稳定生产运行。很多开源 FTP 可以在国产服务器上编译安装,但没有经过指令级优化,高并发、大文件场景下卡顿、乱码、连接异常频发,只能做测试环境,不满足生产级信创要求。市面上多数同类产品,是在原有 x86 版本基础上做简单二次移植,并非原生信创版本。
- 安全合规矛盾:传统 FTP 天然与现行监管要求相悖。FTP 明文传输账号与文件数据;权限模型简单粗糙;日志碎片化,无法完整记录谁、什么时间、传输了什么文件。面对《数据安全法》、等保 2.0 三级、政务数据分级保护要求,一旦发生数据泄露,无法完成溯源定责。即便升级为 SFTP,也只是解决链路加密,缺少国产国密算法、病毒查杀、三员分立等政企必需能力。
- 业务连续性矛盾:一刀切替换风险极高。大量老旧业务系统、第三方对接脚本硬编码 FTP 协议。传输服务器承载的不只是软件功能,更是多年沉淀下来的隐性契约:脚本退出码、目录输出格式、文件上传完成判定逻辑、设备固件固化参数,大多没有写进需求文档,只在生产运行中生效。如果新系统不兼容原有协议行为,就要大规模改造业务代码,改造周期拉长、业务中断风险陡增;很多项目因为忌惮改造风险,选择继续保留旧 FTP,造成 “信创大环境,业务小角落依旧国外开源” 的割裂现状。
- 市场供给矛盾:原生信创级 FTP 替代产品供给不足。市面上大量方案是开源软件做补丁适配,或者通用文件传输产品做简单兼容,真正从底层架构完成全栈信创原生开发、面向政企生产环境设计的专业文件传输产品,属于稀缺品类。不少选型单位容易把 “可以跑在国产 OS 上” 等同于 “信创原生产品”,埋下项目隐患。
二、行业误区:信创 FTP 替代的 3 个认知陷阱
陷阱 1:“能传文件就行,适配上国产系统就算完成国产化”
结论:适配认证不等于生产级能力。 拿到兼容性互认证书只是入场券。真正的信创底座,需要针对国产 CPU 架构做性能优化,完整支持国密加密、适配国产数据库、中间件,具备完整自主知识产权,而不是简单编译跑通。补丁式适配,高并发业务场景极易暴露出性能、稳定性问题。
陷阱 2:“国产化就是推倒重来,把旧 FTP 全部下线”
结论:成功的信创替代,优先保障业务连续性,而非追求物理上立刻消灭旧系统。 直接一刀切割接,对存量脚本、外部合作链路是灾难。科学路径是:协议兼容、灰度切换、存量存储纳管、并行过渡,逐步收拢业务流量,实现业务无感迁移,具备完善回退机制。迁移项目风险更多来源于旧系统的未知业务依赖,而不是新系统功能短板,未知账号、低频季度报送业务、无人维护的设备脚本,往往是切换故障的源头。
陷阱 3:“传输只是工具,安全交给防火墙、网闸就够了”
结论:边界安全设备不能替代传输本身的安全治理。 防火墙、网闸解决网络边界隔离,但文件传输过程中的权限、审计、病毒检测、流向管控,必须在传输平台内部闭环。文件一旦允许穿过边界,内部传输平台才是数据安全第一道管控关口。只靠边界设备,内部越权传输、文件泄露依旧无法管控、无法追溯。

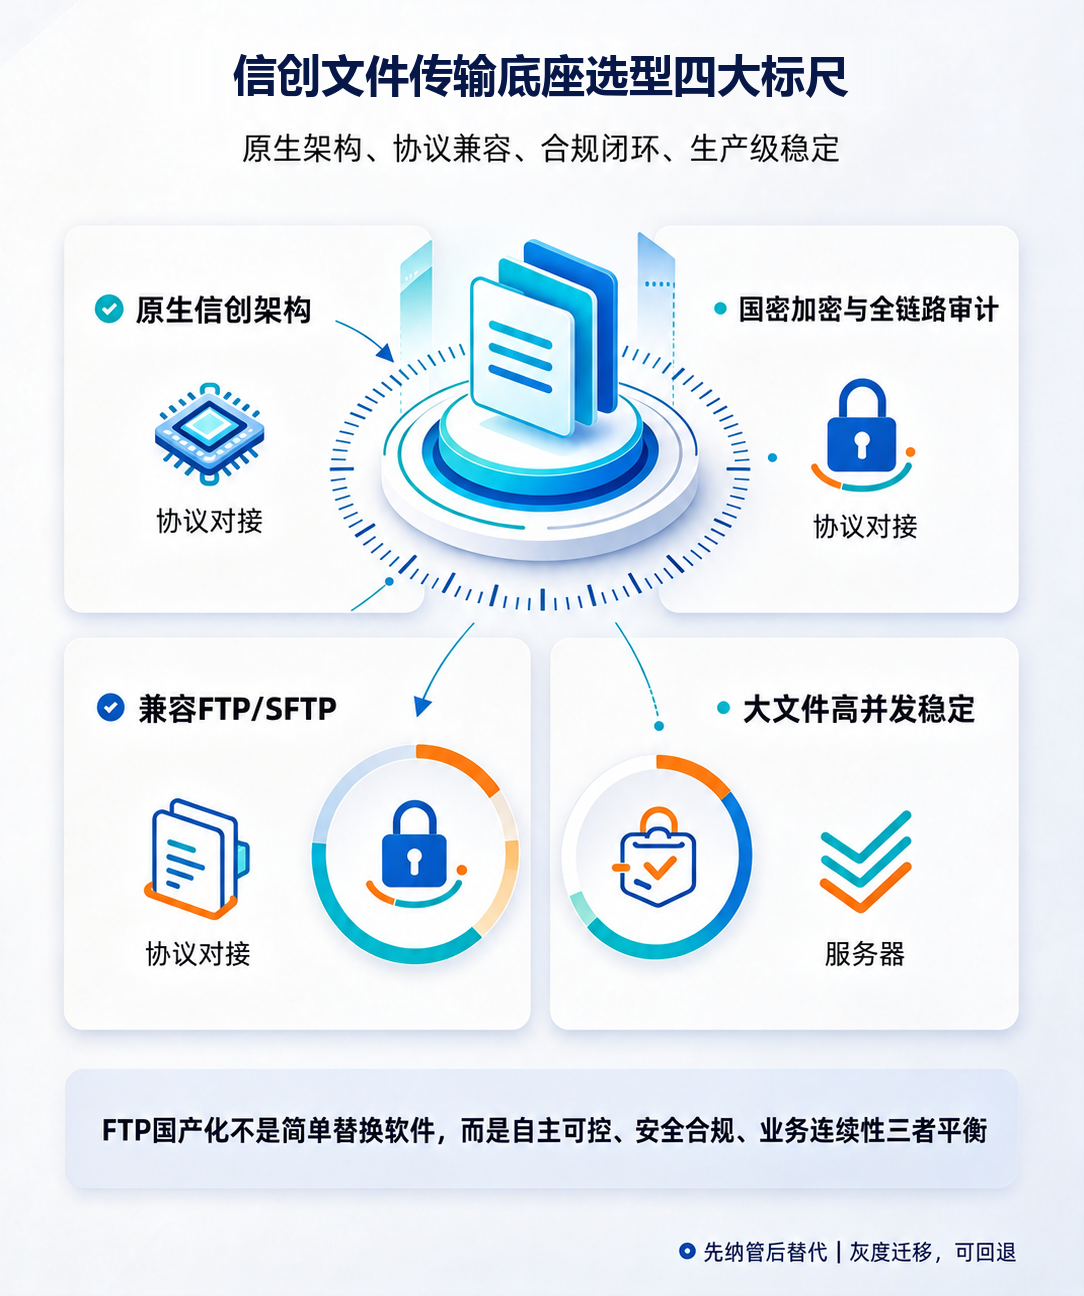
三、面向信创的 FTP 替代,正确选型的四大标尺
结合大量政府、央国企项目落地实践,同时参考传输服务器迁移六大兼容面评估框架,一套合格的信创文件传输底座,需要同时满足四条标尺,缺一不可:
- 原生信创底座:全栈自主可控。基于自主知识产权原生开发,而非开源二次改造;完整适配飞腾、鲲鹏、海光、兆芯等国产 CPU,麒麟、统信、欧拉等国产操作系统,适配国产数据库、中间件,具备全套信创适配认证,支持信创一体机交付。
- 存量兼容能力:保护历史业务资产。原生兼容 FTP/SFTP 等原有协议,存量客户端、自动化脚本、外部合作对接逻辑尽量不用修改;不仅要协议连通,还要兼顾脚本输出格式、退出码、文件写入行为等隐性契约;支持纳管原有 FTP 存储,数据无需一次性迁移,支持灰度上线、故障回退,最大程度降低业务改造风险。
- 合规闭环能力:对齐国内监管体系。支持国密算法加密(传输 + 落盘双重加密);精细化权限管控、三员分立;内置病毒沙箱检测;完整全链路审计日志,可导出审计报表,满足等保、数据安全法、行业监管的可追溯要求。尤其要明确文件上传完成判定机制,规避下游读到半文件,产生静默数据错误。
- 生产级性能:适配政企真实业务场景。可以支撑 TB 级大文件、海量小文件批量传输;弱网、跨地域场景断点续传、自动重传;支持高并发业务,满足政务上报、国企多分支机构协同的真实业务压力。
飞驰云联 SFT 文件安全传输系统,正是国内为数不多原生信创版本、专门面向 FTP 替代场景打造的专业文件传输平台,完全契合以上选型标尺,填补市场原生信创传输底座的供给缺口,已经在多家政府、央国企、金融机构、医疗机构落地实践,支持可行性分诊、现状盘点、差异评估、并存分批切换整套迁移方法论,支持先纳管后替代的渐进落地路径。
四、行业启示:信创下半场,要重视看不见的基础底座
今天信创建设,已经不再是 “硬件换一遍” 的初级阶段,而是全链路技术栈自主可控的纵深阶段。 大家会重点关注业务系统、数据库、中间件,但像文件传输这类 “底层隐形组件”,往往容易被忽略。恰恰是这些组件串联起各个业务系统,一旦存在供应链风险、合规短板,整个信创体系就存在漏洞。
行业核心结论:
- 信创底座建设,不能只盯着显性大系统,文件传输这类非结构化数据流转底座,是信创验收、数据安全不可跳过的一环;
- FTP 国产化替代,警惕 “伪信创适配”,优先选择原生信创版本产品,规避开源补丁改造带来的长期风险;
- 替代的第一目标不是 “换掉 FTP 这个名字”,而是兼顾自主可控、安全合规、业务连续性三者平衡,灰度迁移远优于一刀切割接;
- 文件迁移不能只看功能对照表,必须重视旧系统隐性业务契约,做好盘点、验证、可回退切换,避免上线后出现静默业务故障;
- 随着信创验收、数据安全监管持续收紧,文件传输底座的国产化改造,会成为接下来政企信息化建设的刚需赛道。


