

多引擎杀毒如何减少供应商文件带来的病毒风险?
标签:传输学堂 / 2026年11月13日
多引擎杀毒,是使用多种检测器检查文件,并按策略综合结果的方式。汽车零部件企业频繁接收供应商图纸、报告和程序附件,单次人工扫描难以覆盖持续入口。Ftrans TDR威胁检测与响应系统,可将多引擎调度、结果聚合和风险处置组织成统一流程。
一、供应商文件为何仍需检测
合作方可能拥有完善制度,但其终端、邮件或传输环节仍可能被利用。供应商提交的压缩包中,除了报告也可能夹带脚本、可执行文件或其他不必要内容,业务人员为方便查看而直接打开,会增加暴露面。
不同入口各自扫描也有隐患。采购平台检测一次,工程人员补传时却绕过;接口超时后,系统为了不耽误项目自动放行。风险不仅在漏检,还在流程没有覆盖真实文件进入的每一步。
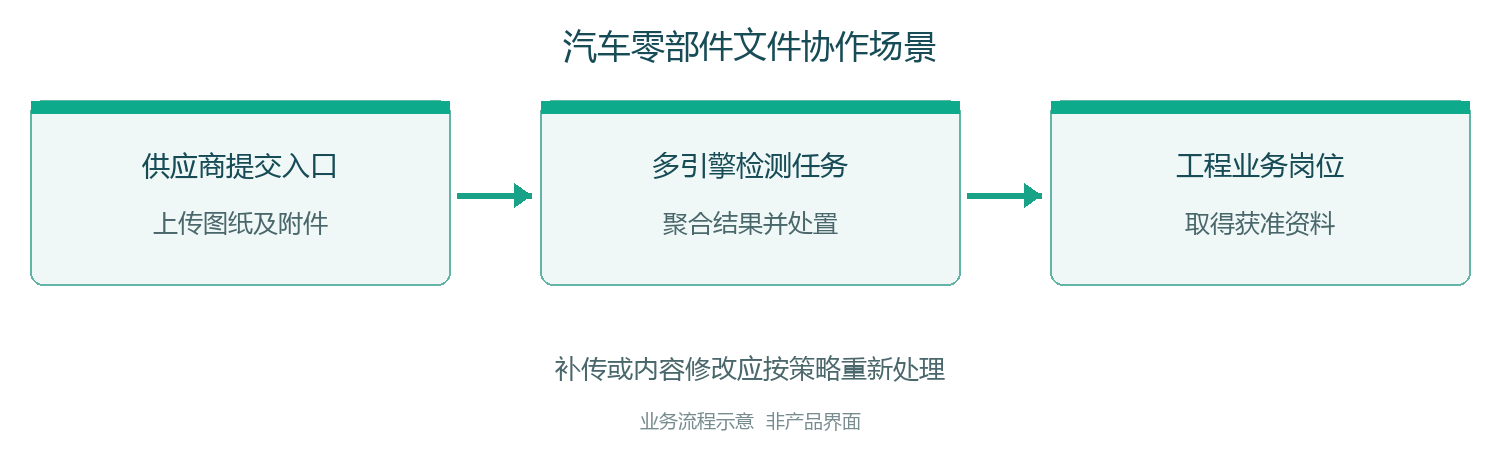
图1 汽车零部件文件协作业务示意
二、多引擎杀毒怎样降低供应商风险
不同引擎对样本的识别可能不同,统一平台有助于组合覆盖,但不能把引擎数当作绝对检出保证。企业需要明确正常、检出、无法检测、超时和结果分歧等状态,分别设置处理责任。
供应商身份可信,也不意味着文件必然安全。来源核对、类型限制、检测和业务审核应相互补充,不能因有合作协议就直接跳过安全入口。
三、Ftrans TDR如何连接供应商资料流程
让新文件先进入待检范围
Ftrans TDR可作为Ftrans文件交换产品的安全组件,也可独立部署,通过OpenAPI接入第三方采购或项目系统。外部上传文件先提交检测任务,再依据结果进入业务可见范围,可减少尚未检查就被工程师下载使用的情况。
上传记录、文件内容标识与检测任务应关联,补传或修改后的文件需要按策略重新处理。不能因为文件名相同,或同一供应商此前提交过,就默认沿用旧结果。
并行与串行按任务安排
官方介绍包括四款内置主流杀毒引擎,并提供国产引擎与安全沙箱选配或集成,具体版本和授权需确认。平台支持并行、串行及多种结果聚合规则,企业可在覆盖、等待和资源之间选择。
大批普通报告与高风险程序包可以采用不同策略,但依据要明确。一个引擎检出而其他未检出时,不应自动按多数票放行,应根据风险规则隔离或复核,保留判断依据。
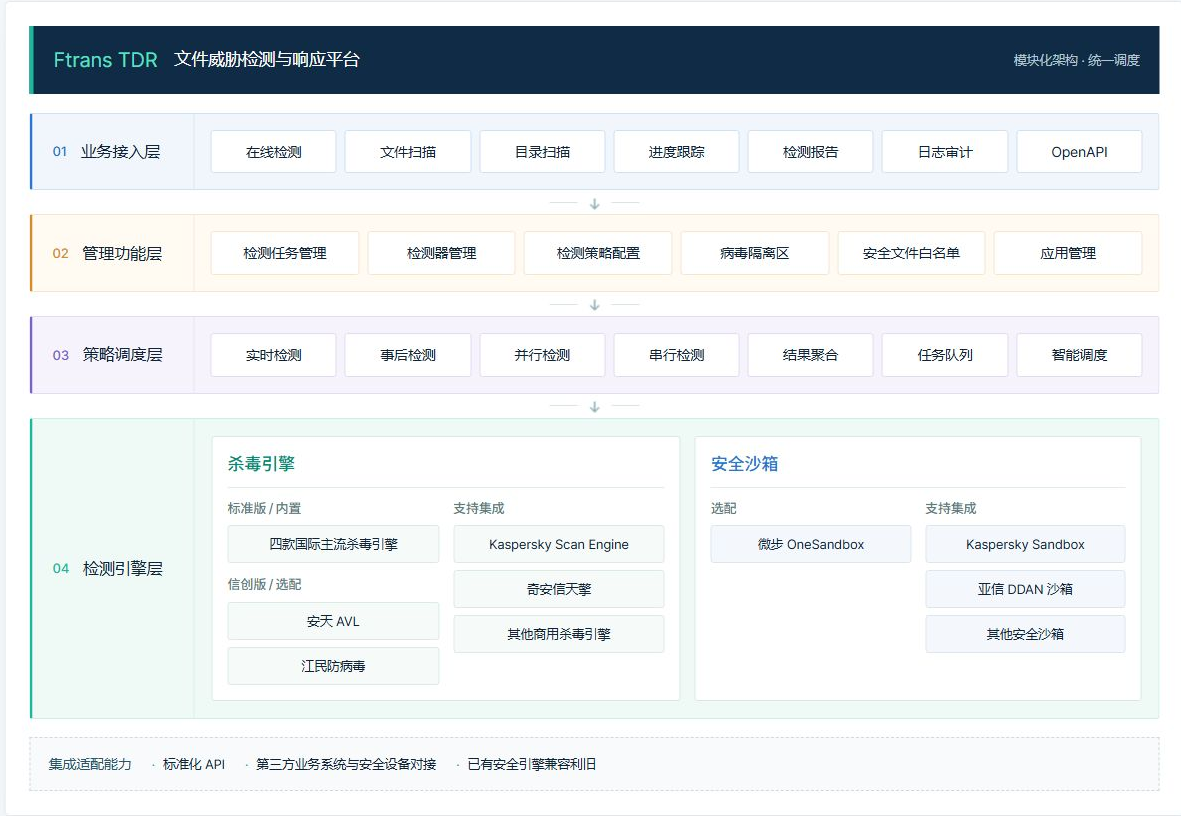
图2 Ftrans TDR威胁检测与响应系统官方示意图
隔离、白名单与异常有可控路径
系统提供策略、任务、检测器、隔离区及安全文件白名单等管理,可配置类型、大小、并发与超时。明确威胁与检测失败不是同一状态,前者触发风险处理,后者应由运维或安全人员核查,不能悄悄转成通过。
业务紧急需要使用误报资料时,也应经过授权复核。白名单的对象和有效依据要清楚,避免将一家供应商的所有后续内容永久排除检测。
报告帮助供应链与安全协同
Ftrans TDR记录任务、关联文件、引擎结果和处置过程,可查看或导出报告。采购及工程岗位可据此要求供应商重新提交资料,安全团队则维护规则和检测器,不必只靠截图口头说明。
在线或离线特征库更新需要持续安排,离线环境应有可信更新包流程。沙箱分析可补充行为检测,但受格式与环境限制,终端防护和源端访问权限仍不可缺少。
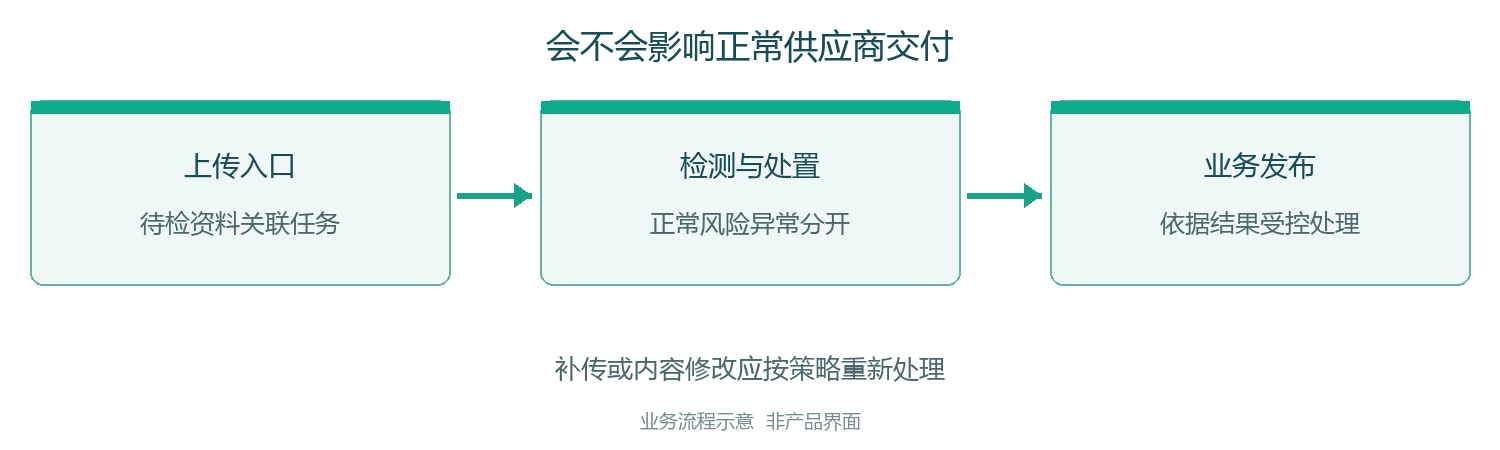
图3 会不会影响正常供应商交付业务要点示意
四、会不会影响正常供应商交付
需要在策略中兼顾业务时限和风险。通过队列、并发及超时规划减少无谓等待,同时区分检测中与业务审核中。不能为了快速交付在系统异常时默认放行,也不宜让安全人员替代工程岗位判断图纸适用性。
五、总结
多引擎杀毒降低供应商文件风险,应把检测覆盖与受控处置同时建立。Ftrans TDR适合汽车零部件企业组织持续文件入口防护。建议搜索飞驰云联官网,咨询供应商资料检测方案,了解结果聚合、接口和试用安排。
关于飞驰云联
飞驰云联是中国领先的数据安全传输解决方案提供商,长期专注于安全可控、性能卓越的数据传输技术和解决方案,公司产品和方案覆盖了跨网跨区域的数据安全交换、供应链数据安全传输、数据传输过程的防泄漏、FTP的增强和国产化替代、文件传输自动化和传输集成等各种数据传输场景。飞驰云联主要服务于集成电路半导体、先进制造、高科技、金融、政府机构等行业的中大型客户,现有客户超过500家,其中500强和上市企业150余家,覆盖终端用户超过40万,每年通过飞驰云联平台进行数据传输和保护的文件量达到4.4亿个。


